

Showing posts with label penjelasan. Show all posts
Showing posts with label penjelasan. Show all posts
GNU/Linux
No comments:
Labels:
Linux,
penjelasan
A. GNU
GNU (Genuine Not Unix = bukan mesin unix) Adalah Sistem Operasi dan Kumpulan Perangkat lunak bebas yang ekstensif atau bersifat menjangkau secara luas. Tujuan dari proyek GNU ini adalah untuk mengembangkan software-software dengan penuh kebebasan (free software). Free software ini berarti kebebasan bagi setiap orang untuk melihat source code, kebebasan untuk mempelajari, serta kebebasan dalam mengembangkannya.
Pada tahun 1989 Richard Stallman mendeklarasikan sebuah lisensi terhadap proyek GNU yang beliau kembangkan dalam kurung waktu 5 tahun. Richard M. Stallman mendeklarasikan GNU Public License (GPL). Hak lisensi ini lebih tertuju kepada lisensi copyleft yang tentu saja sangat berbeda dengan hak lisensi copyright.
1. Copyleft : siapapun yang mendistribusikan ulang program dengan atau
tanpa perubahan harus memberikan kebebasan juga untuk
didistribusikan lagi atau dirubah. Copyleft menjamin setiap
pengguna memiliki kebebasan
2. Non-Copyleft : siapapun yang mendistribusikan atau mengubah harus
mendapat ijin dari pembuat program
Pada tahun 1991 ketika Linus B. Torvalds menciptakan kernel linux yang dikombinasikan dengan software GNU. Kombinasi antara kernel Linux dan software GNU ini yang kemudian menjadi cikal bakal dari free operation system GNU/Linux.
B. Kernel Linux
Awalnya Unix merupakan sistem operasi yang sangat populer karena kemurniannya, dan ketersediaan source code program. Namun akhirnya dengan berbagai macam alasan, hak lisensi UNIX mulai melarang penggunaan source code untuk diajarkan di lingkungan universitas.
Linux sendiri adalah sebuah kernel yang dikembangkan oleh Linus B. Torvalds karena terinspirasi oleh kernel MINIX buatan Andy Tanenbaum. Salah satu hal penting yang patut untuk dicatat pada Linux adalah pengembangan arsitektur komponen dasar yang menitipberatkan pada fasilitas sharing resource untuk aplikasi-aplikasi yang berjalan di atas GNU/Linux. Misalnya Desktop Manager GNOME, menggunakan Bonobo (Built on top of the international CORBA standard) untuk sharing resource arsitektur komponen-komponen softwarenya.
C. GNU/Linux


Tahun 1960-an merupakan era Personal Computer (PC). Kesempatan pertama yang didapatkan Stallman untuk mendalami komputer saat ia duduk di bangku sekolah menengah pertama (junior high school). Stallman menghabiskan masa liburannya setelah menyelesaikan sekolah menengah pertama untuk menulis program pertamanya.
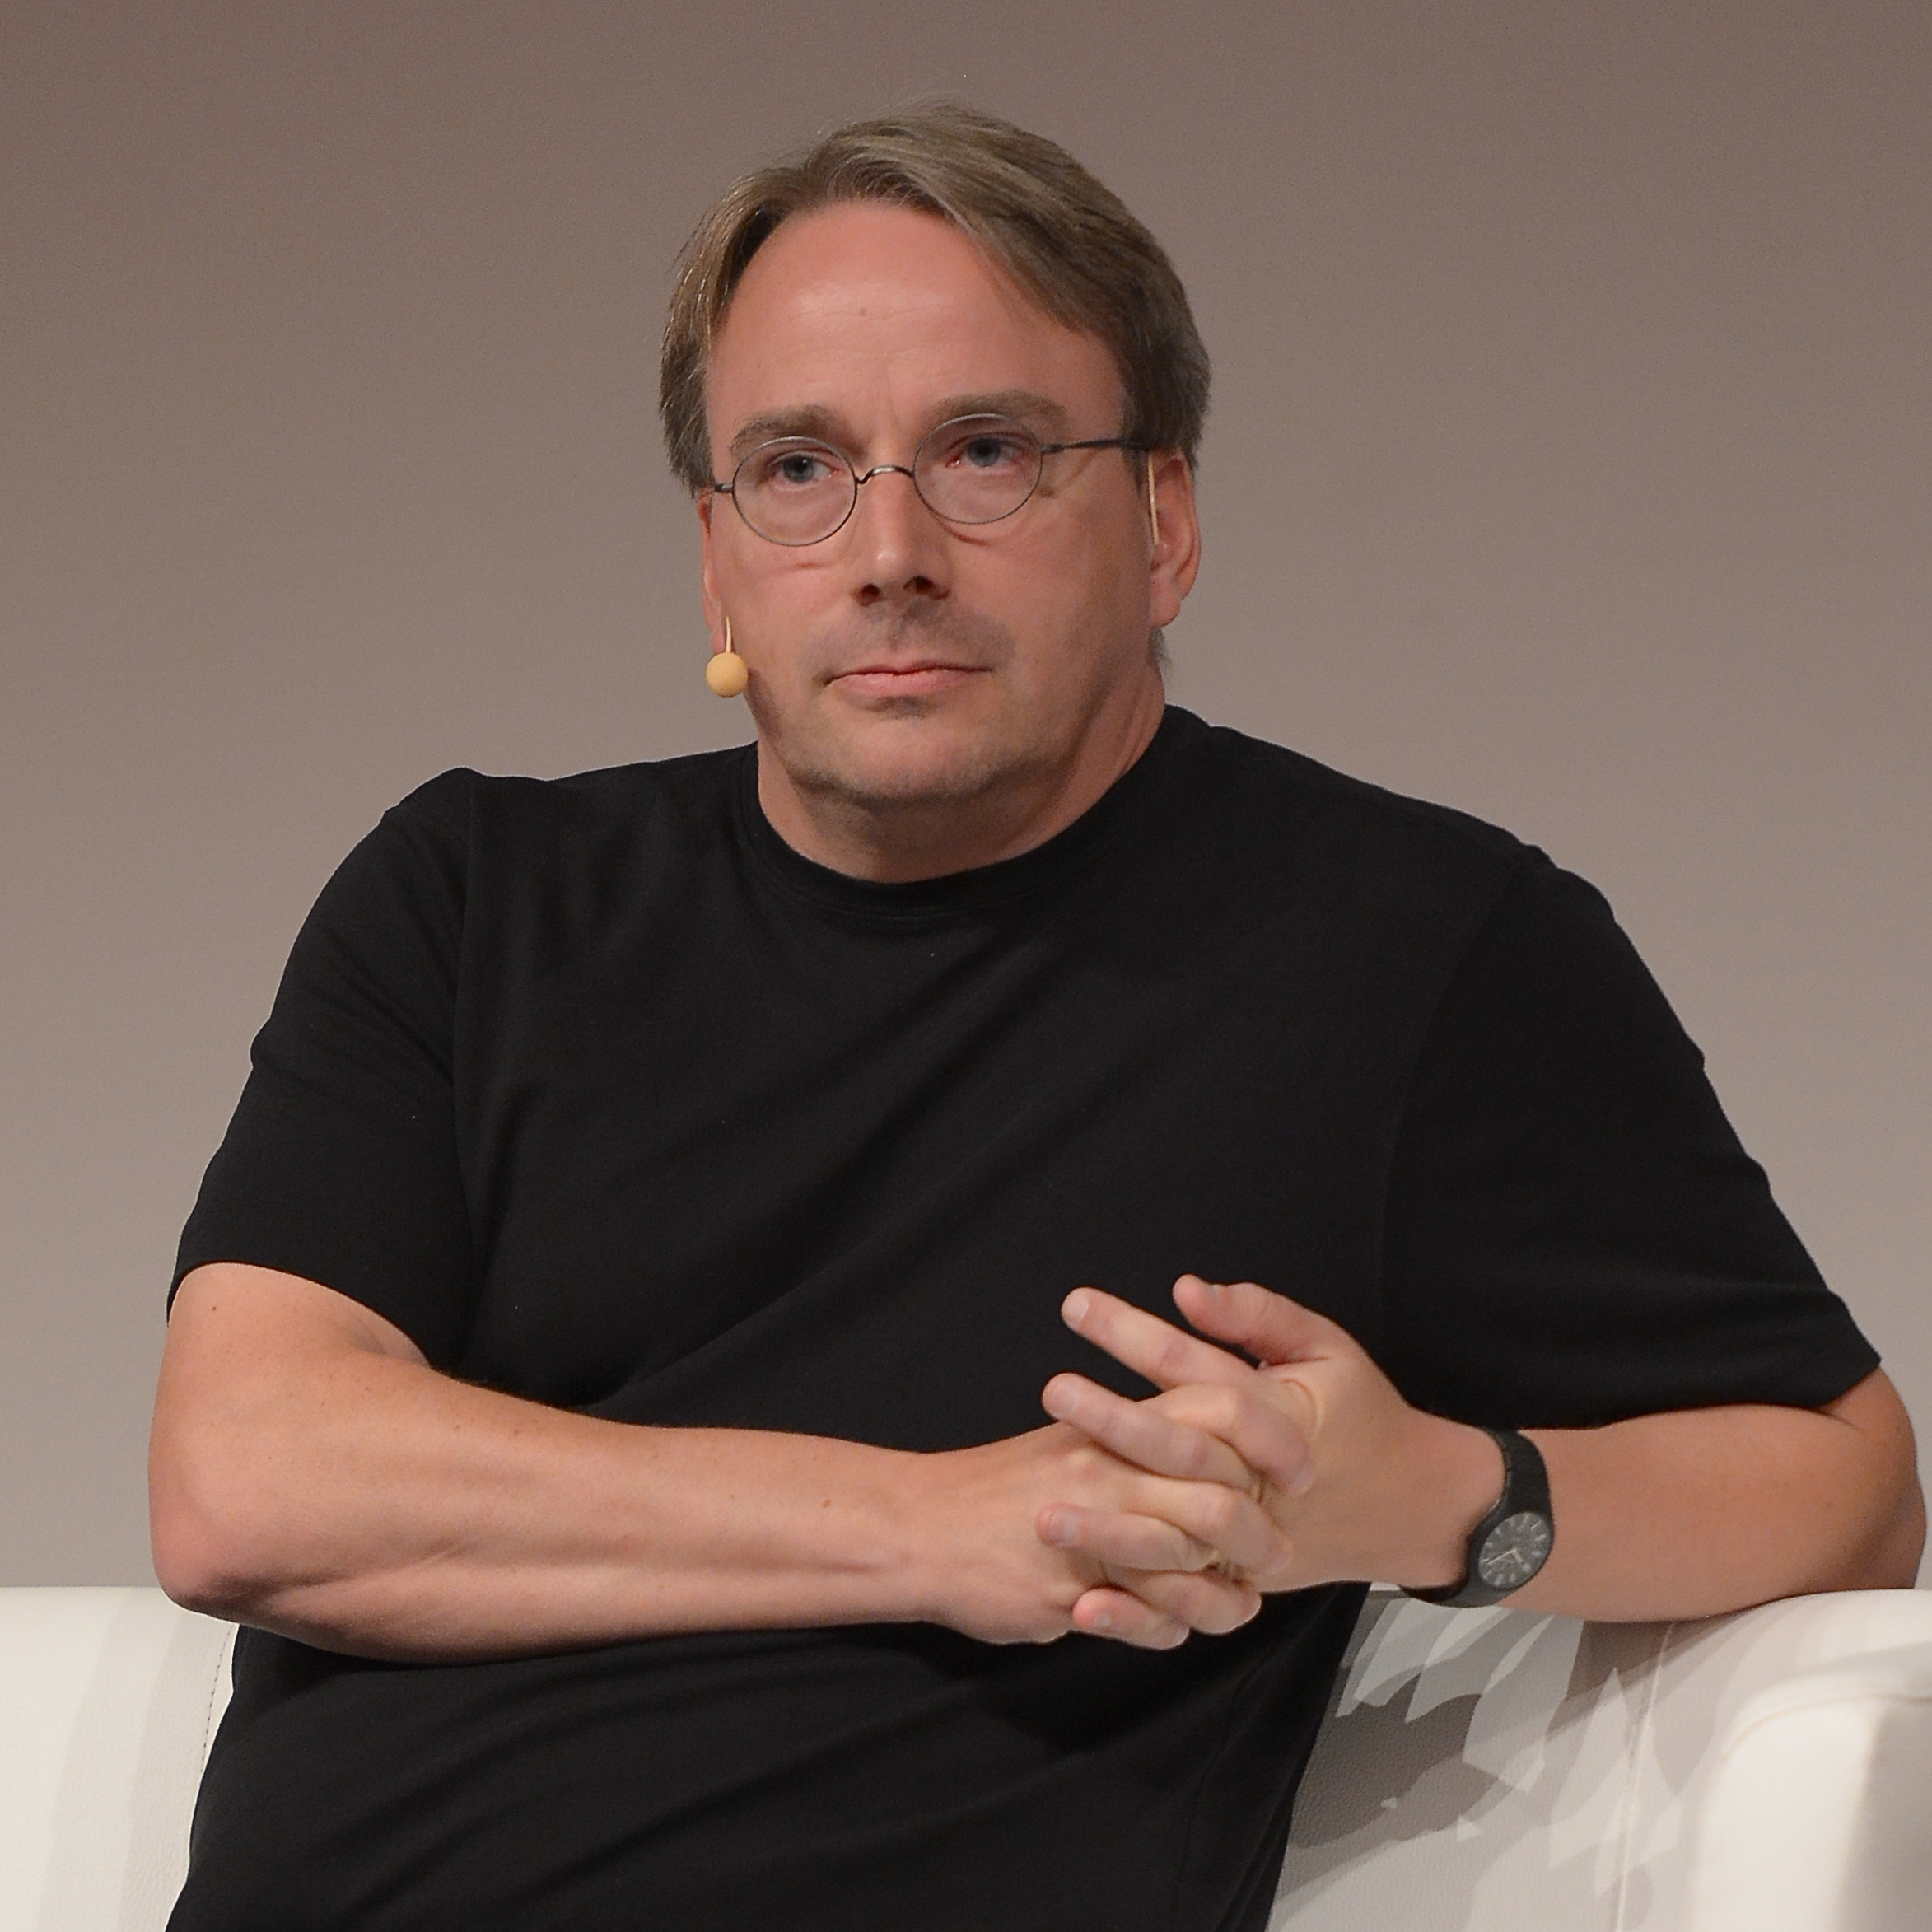
Linus Torvalds lahir pada tanggal 28 Desember 1969 di Helsinki-Finland. Ayahnya bernama Torvalds. Saat berusia 10 tahun Linus Torvalds sudah mulai mencoba membuat program pada komputer Commodore VIC-20 milik sang kakek.
Tahun 1991 Torvalds tercatat sebagai mahasiswa ilmu komputer di University of Helsinki, Finland. Di tahun yang sama Torvalds membeli sebuah komputer (PC) dengan MS-DOS sebagai sistem operasinya. Namun Linus Torvalds sendiri lebih menyukai menggunakan operation system (OS) UNIX yang digunakan di departemen ilmu komputer tempat ia menuntut ilmu.
Read More
GNU (Genuine Not Unix = bukan mesin unix) Adalah Sistem Operasi dan Kumpulan Perangkat lunak bebas yang ekstensif atau bersifat menjangkau secara luas. Tujuan dari proyek GNU ini adalah untuk mengembangkan software-software dengan penuh kebebasan (free software). Free software ini berarti kebebasan bagi setiap orang untuk melihat source code, kebebasan untuk mempelajari, serta kebebasan dalam mengembangkannya.
Pada tahun 1989 Richard Stallman mendeklarasikan sebuah lisensi terhadap proyek GNU yang beliau kembangkan dalam kurung waktu 5 tahun. Richard M. Stallman mendeklarasikan GNU Public License (GPL). Hak lisensi ini lebih tertuju kepada lisensi copyleft yang tentu saja sangat berbeda dengan hak lisensi copyright.
1. Copyleft : siapapun yang mendistribusikan ulang program dengan atau
tanpa perubahan harus memberikan kebebasan juga untuk
didistribusikan lagi atau dirubah. Copyleft menjamin setiap
pengguna memiliki kebebasan
2. Non-Copyleft : siapapun yang mendistribusikan atau mengubah harus
mendapat ijin dari pembuat program
Pada tahun 1991 ketika Linus B. Torvalds menciptakan kernel linux yang dikombinasikan dengan software GNU. Kombinasi antara kernel Linux dan software GNU ini yang kemudian menjadi cikal bakal dari free operation system GNU/Linux.
B. Kernel Linux
Awalnya Unix merupakan sistem operasi yang sangat populer karena kemurniannya, dan ketersediaan source code program. Namun akhirnya dengan berbagai macam alasan, hak lisensi UNIX mulai melarang penggunaan source code untuk diajarkan di lingkungan universitas.
Linux sendiri adalah sebuah kernel yang dikembangkan oleh Linus B. Torvalds karena terinspirasi oleh kernel MINIX buatan Andy Tanenbaum. Salah satu hal penting yang patut untuk dicatat pada Linux adalah pengembangan arsitektur komponen dasar yang menitipberatkan pada fasilitas sharing resource untuk aplikasi-aplikasi yang berjalan di atas GNU/Linux. Misalnya Desktop Manager GNOME, menggunakan Bonobo (Built on top of the international CORBA standard) untuk sharing resource arsitektur komponen-komponen softwarenya.
C. GNU/Linux
GNU dan Linux adalah suatu kesatuan software yang saling terintegrasi membentuk sebuah sistem operasi yang cukup handal dan stabil. GNU/Linux merupakan sistem operasi multitasking, dan sekaligus multiuser. Disebut multitasking karena GNU/Linux dapat mengatur sharing CPU dari tugas-tugas yang sedang dieksekusi. Setiap tugas (task) mendapatkan sumber daya perangkat keras yang sama. GNU/Linux harus dapat memroses setiap tugas (task) dalam waktu yang sangat singkat. Beberapa tugas memiliki prioritas tertinggi sehingga diperlukan juga prioritas pemakaian sumber daya CPU ke tugas tersebut.
Salah satu keunggulan dari sistem operasi multitasking adalah kemampuan dari sistem operasi tersebut untuk dapat menjalankan tugas-tugas yang berbeda secara simultan.
D.Tokoh penting GNU/Linux
Richard Matthew Stallman
Richard Matthew Stallman (RMS) lahir di Manhattan pada tanggal 16 Maret 1953 dari pasangan Alice Lippman dan Daniel Stallman. Richard Stallman adalah tokoh sentral Free Software Foundation, pendiri Proyek GNU serta pencetus hak lisensi copyleft dan konsep ini diabadikannya dengan lisensi General Public License (GPL).
Proyek GNU yang diciptakan oleh Richard Stallman antara lain: teks editor Emacs, debugger GDB, kompiler GNU (GCC) yang saat ini telah mendukung 30 macam arsitektur komputer dan 7 macam bahasa pemrograman. Software-software buatannya merupakan bagian terpenting pada proyek GNU secara keseluruhan.
Tahun 1960-an merupakan era Personal Computer (PC). Kesempatan pertama yang didapatkan Stallman untuk mendalami komputer saat ia duduk di bangku sekolah menengah pertama (junior high school). Stallman menghabiskan masa liburannya setelah menyelesaikan sekolah menengah pertama untuk menulis program pertamanya.
Linus B. Torvalds
Linus Torvalds lahir pada tanggal 28 Desember 1969 di Helsinki-Finland. Ayahnya bernama Torvalds. Saat berusia 10 tahun Linus Torvalds sudah mulai mencoba membuat program pada komputer Commodore VIC-20 milik sang kakek.
Tahun 1991 Torvalds tercatat sebagai mahasiswa ilmu komputer di University of Helsinki, Finland. Di tahun yang sama Torvalds membeli sebuah komputer (PC) dengan MS-DOS sebagai sistem operasinya. Namun Linus Torvalds sendiri lebih menyukai menggunakan operation system (OS) UNIX yang digunakan di departemen ilmu komputer tempat ia menuntut ilmu.
Linus Torvalds kemudian membuat base OS (Linux - red) varian UNIX untuk digunakan pada komputer miliknya. Setelah linux (Linus’s MINIX) rampung, Linus Torvalds kemudian mengirim email ke internet untuk memberikan informasi bahwa telah tersedia sebuah sistem operasi gratis beserta source codenya.
Referensi
Debian GNU/Linux 2 nd Edition
Askari Azikin
Referensi
Debian GNU/Linux 2 nd Edition
Askari Azikin
Kerja Profesioal?
No comments:
Labels:
Kegiatan,
penjelasan
Profesional adalah istilah bagi seseorang yang menawarkan jasa atau layanan sesuai dengan protokol dan peraturan dalam bidang yang dijalaninya dan menerima gaji sebagai upah atas jasanya. Orang tersebut juga merupakan anggota suatu entitas atau organisasi yang didirikan seusai dengan hukum di sebuah negara atau wilayah. Meskipun begitu, seringkali seseorang yang merupakan ahli dalam suatu bidang juga disebut "profesional" dalam bidangnya meskipun bukan merupakan anggota sebuah entitas yang didirikan dengan sah.
Seorang profesional tentunya harus mempunyai keahlian yang di dapatkan melalui suatu proses pendidikan dan disamping itu terdapat unsur semangat pengambilan dalam melaksanakan suatu kegiatan kerja. Dalam melakukan tugas profesi, seorang profesional harus dapat bertindak objektif, yang artinya bebas dari rasa sentimen, benci, malu maupun rasa malas dan enggan bertindak serta mengambil keputusan.
Kerja Profesional adalah pekerjaan yang dilakukan sesuai dengan prosedur dan selalu bertanggung jawab atas kepercayaan yang telah diberikan.
B. Latar Belakang
Latar belakang saya menulis artikel ini adalah karena masih banyak rekan SMK yang masih belum megetahui kerja secara profesional
C. Tujuan
Tujuan saya menulis artikel ini karena saya ingin teman-teman bisa memahami tentang kerja secara profesional,
D. Ciri-ciri kerja profesional
- Menyelesaikan pekerjaan tepat waktu
- Tidak melempar tangung jawab
- Memliki motivasi yang tinggi
- Memiliki kepercayaan diri yang tinggi
- Bersedia menerima kritik
- Melakukan yang terbaik pada hari terburuk mereka
- Tidak menunggu datangnya ide, melainkan menciptakannya
- Bersedia memberi Bantuan
E. Tips menjadi Profesional
- Menguasai konsep dasar
- Memiliki referensi yang kuat
- Memiliki rencana dan program kerja yang jelas
- Memiliki tanggung jawab yang tinggi
- Berpengalaman dan menguasa sesuai dengan bidangnya
- Selalu berpegang pada sop, k3 dan ketentuan yang ada
Orang yang profesional pasti punya ROADMAP yang jelas
Roadmap atau peta jalan adalah rencana kerja rinci yang menggambarkan apa yang harus dilakukan untuk mencapai tujuan.
Tujuan Road Map
- Menjadi instrumen yang akan memandu perubahan lingkungan kegiatan sesuai dengan karakteristik yang dimilikinya.
- Menjadi Instrumenn yang dapat mempersatukan seluruh kegiatan dalam lingkungan yang membatasinya.
- Menjadi instrumen yang dapat memberikan petunjuk tentang darimana dan akan kemana perubahan dilakukan dalanm rangka mensukseskan program.
- Merupakan dokumen yang menjadi acuan dalam melakukan perubahhan setiap individu dibidangnya.
Kunci Keberhasilan Road Map
- Semakin banyak kita berinteraksi dengan ahlinya, maka tingkat keberhasilan kita semakin tinggi.
- Pilih tenaga ahli yang tepat/ kompeten dari berbagai pemangku kepentingan.
- Perlu workshop untuk kesepakatan tujuan, target, asumsi (biaya kinerja teknologi) hambatan institusional dan teknis, menentukan tahapan teknologi dan strategi, implementasi aksi yang disusun.
- Lakukan analisis skenario baseline dan skenario kebijakan yang diinginkan.
- Analisi teknologi meliputi harga/biaya, kinerja, kesiapan, pabrikan, vendor, penetrasi pasar dan keterbatasan.
- Analisis kondisi pasar energi meliputi aliran suplai.
Teknologi Fiber optik
No comments:
Labels:
penjelasan
A.Pengertian

Fiber Optik adalah saluran transmisi atau sejenis kabel yang terbuat dari kaca atau plastik yang sangat halus dan lebih kecil dari sehelai rambut, dan dapat digunakan untuk mentransmisikan sinyal cahaya dari suatu tempat ke tempat lain. Sumber cahaya yang digunakan biasanya adalah dari sinar laser atau LED.Kabel ini berdiameter lebih kurang 120 mikrometer. Cahaya yang ada di dalam serat optik tidak keluar karena indeks bias dari kaca lebih besar daripada indeks bias dari udara, karena laser mempunyai spektrum yang sangat sempit. Kecepatan transmisi fiber optik sangat tinggi sehingga sangat bagus digunakan sebagai saluran komunikasi.
B.Latar Belakang
Sekitar 20 tahun yang lalu, kabel fiber optik telah memngambil alih dan mengubah wajah teknologi industri telepon jarak jauh maupun industri automasi dengan pengontrolan jarak jauh. Serat optik juga memberikan peranan besar membuat Internet dapat digunakan di seluruh dunia. Pada tahun 1997 fiber optik menghubungkan seluruh dunia, Fiber-Optic Link Around the Globe (FLAG) menjadi jaringan kabel terpanjang di seluruh dunia yang menyediakan infrastruktur untuk generasi internet terbaru.
C.Tujuan
Semakin canggihnya teknologi kita juga perlu mengikuti perkembangan teknologi yang semakin maju ini,salah satunya dalam bidang jaringan yang diperkenalkan dengan teknologi fiber optik kabel yang kecepatan transfernya mencapai berGiga-Giga.
Kelebihan Fiber Optik
1.Bandwidth sangat besar dengan kecepatan transmisi mencapai gigabit-per detik dan menghantarkan informasi jarak jauh tanpa pengulangan.
2.Biaya pemasangan dan pengoperasian yang rendah serta tingkat keamanan yang lebih tinggi.
3.Ukuran kecil dan ringan, sehingga hemat pemakaian ruang.
4. Kebal terhadap gangguan elektromagnetik dan gangguan gelombang radio.
5.Tidak ada tenaga listrik dan percikan api.
6.Tidak berkarat.
Kekurangan Fiber Optik
1.Beberapa faktor membatasi efektivitas kabel FO. Selain instalasinya yang mahal, sistem ini mungkin sinyalnya kurang kuat, hal ini disebabkan karena faktor fisik ataupun material.
2.Dispersi dapat mempengaruhi volume informasi yang dapat diakomodasi.
3.Tidak seperti halnya dengan kawat atau plastik, fiber juga lebih sulit untuk disambung.
4.Sambungan akhir dari kabel fiber harus benar-benar akurat untuk menghindari transmisi yang tidak jelas.
5.Komponen FO mahal dan membutuhkan biaya ekstra dalam pengaplikasian yang lebih spesifik.
Cara Kerja Fiber Optik
Pada prinsipnya fiber optik memantulkan dan membiaskan sejumlah cahaya yang merambat di dalamnya. Efisiensi dari serat optik ditentukan oleh kemurnian dari bahan penyusun gelas/kaca. Semakin murni bahan gelas, semakin sedikit cahaya yang diserap oleh fiber optik.
Untuk mengirimkan percakapan-percakapan telepon atau internet melalui fiber optik, sinyal analog di rubah menjadi sinyal digital. Sebuah laser transmitter pada salah satu ujung kabel melakukan on/off untuk mengirimkan setiap bit sinyal. System fiber optik modern dengan single laser bisa mentransmitkan jutaan bit/second. Atau bisa dikatakan laser transmitter on dan off jutaan kali /second.
Sebuah kabel fiber optics terbuat dari serat kaca murni, sehingga meski panjangnya berkilo-kilo meter, cahaya masih dapat dipancarkan dari ujung ke ujung lainnya.

Helai serat kaca tersebut didesain sangat halus,ketebalannya kira-kira sama dengan tebal rambut manusia. Helai serat kaca dilapisi oleh 2 lapisan plastik (2 layers plastic coating) dengan melapisi serat kaca dengan plastik, akan didapatkan equivalen sebuah cermin disekitar serat kaca. Cermin ini menghasilkan total internal reflection (refleksi total pada bagian dalam serat kaca).
Referensi
Read More
Fiber Optik adalah saluran transmisi atau sejenis kabel yang terbuat dari kaca atau plastik yang sangat halus dan lebih kecil dari sehelai rambut, dan dapat digunakan untuk mentransmisikan sinyal cahaya dari suatu tempat ke tempat lain. Sumber cahaya yang digunakan biasanya adalah dari sinar laser atau LED.Kabel ini berdiameter lebih kurang 120 mikrometer. Cahaya yang ada di dalam serat optik tidak keluar karena indeks bias dari kaca lebih besar daripada indeks bias dari udara, karena laser mempunyai spektrum yang sangat sempit. Kecepatan transmisi fiber optik sangat tinggi sehingga sangat bagus digunakan sebagai saluran komunikasi.
B.Latar Belakang
Sekitar 20 tahun yang lalu, kabel fiber optik telah memngambil alih dan mengubah wajah teknologi industri telepon jarak jauh maupun industri automasi dengan pengontrolan jarak jauh. Serat optik juga memberikan peranan besar membuat Internet dapat digunakan di seluruh dunia. Pada tahun 1997 fiber optik menghubungkan seluruh dunia, Fiber-Optic Link Around the Globe (FLAG) menjadi jaringan kabel terpanjang di seluruh dunia yang menyediakan infrastruktur untuk generasi internet terbaru.
C.Tujuan
Semakin canggihnya teknologi kita juga perlu mengikuti perkembangan teknologi yang semakin maju ini,salah satunya dalam bidang jaringan yang diperkenalkan dengan teknologi fiber optik kabel yang kecepatan transfernya mencapai berGiga-Giga.
Kelebihan Fiber Optik
1.Bandwidth sangat besar dengan kecepatan transmisi mencapai gigabit-per detik dan menghantarkan informasi jarak jauh tanpa pengulangan.
2.Biaya pemasangan dan pengoperasian yang rendah serta tingkat keamanan yang lebih tinggi.
3.Ukuran kecil dan ringan, sehingga hemat pemakaian ruang.
4. Kebal terhadap gangguan elektromagnetik dan gangguan gelombang radio.
5.Tidak ada tenaga listrik dan percikan api.
6.Tidak berkarat.
Kekurangan Fiber Optik
1.Beberapa faktor membatasi efektivitas kabel FO. Selain instalasinya yang mahal, sistem ini mungkin sinyalnya kurang kuat, hal ini disebabkan karena faktor fisik ataupun material.
2.Dispersi dapat mempengaruhi volume informasi yang dapat diakomodasi.
3.Tidak seperti halnya dengan kawat atau plastik, fiber juga lebih sulit untuk disambung.
4.Sambungan akhir dari kabel fiber harus benar-benar akurat untuk menghindari transmisi yang tidak jelas.
5.Komponen FO mahal dan membutuhkan biaya ekstra dalam pengaplikasian yang lebih spesifik.
Cara Kerja Fiber Optik
Pada prinsipnya fiber optik memantulkan dan membiaskan sejumlah cahaya yang merambat di dalamnya. Efisiensi dari serat optik ditentukan oleh kemurnian dari bahan penyusun gelas/kaca. Semakin murni bahan gelas, semakin sedikit cahaya yang diserap oleh fiber optik.
Untuk mengirimkan percakapan-percakapan telepon atau internet melalui fiber optik, sinyal analog di rubah menjadi sinyal digital. Sebuah laser transmitter pada salah satu ujung kabel melakukan on/off untuk mengirimkan setiap bit sinyal. System fiber optik modern dengan single laser bisa mentransmitkan jutaan bit/second. Atau bisa dikatakan laser transmitter on dan off jutaan kali /second.
Sebuah kabel fiber optics terbuat dari serat kaca murni, sehingga meski panjangnya berkilo-kilo meter, cahaya masih dapat dipancarkan dari ujung ke ujung lainnya.
Helai serat kaca tersebut didesain sangat halus,ketebalannya kira-kira sama dengan tebal rambut manusia. Helai serat kaca dilapisi oleh 2 lapisan plastik (2 layers plastic coating) dengan melapisi serat kaca dengan plastik, akan didapatkan equivalen sebuah cermin disekitar serat kaca. Cermin ini menghasilkan total internal reflection (refleksi total pada bagian dalam serat kaca).
Referensi
Pengenalan IPv6
No comments:
Labels:
penjelasan
A. Pengertian


Read More
IPv6 (Internet Protocol version 6) adalah protokol internet generasi baru yang menggantikan protokol versi sebelumnya (IPv4). IPv6 dikembangkan oleh Internet Engineering Task Force (IETF). Tujuan utama diciptakan IPv6 karena keterbatasan ruang alamat di IPv4 yang hanya terdiri dari 32 bit. Paket Link Layer pada IPv6 harus mendukung ukuran paket 1280 Byte dan harus bisa menyusun kembali paket yang berukuran 1500 Byte.
B. Adanya IPv6
Setiap perangkat di Internet diberi alamat IP unik untuk identifikasi dan definisi lokasi. Dengan pesatnya pertumbuhan Internet setelah komersialisasi pada tahun 1990an, menjadi jelas bahwa jauh lebih banyak alamat yang dibutuhkan untuk menghubungkan perangkat daripada ruang alamat IPv4 yang tersedia. Pada tahun 1998, Internet Engineering Task Force (IETF) telah meresmikan protokol penerusnya. IPv6 menggunakan alamat 128-bit, yang secara teoritis memungkinkan 2 128 , atau sekitar 3,4 × 10 38 alamat. Jumlah sebenarnya sedikit lebih kecil, karena beberapa rentang dicadangkan untuk penggunaan khusus atau benar-benar dikecualikan dari penggunaan. Jumlah alamat IPv6 yang mungkin lebih dari 7. 9 × 10 28 kali lebih banyak dari IPv4, yang menggunakan alamat 32-bit dan menyediakan sekitar 4,3 miliar alamat. Kedua protokol tersebut tidak dirancang untuk dapat dioperasikan , mempersulit transisi ke IPv6. Namun, beberapa mekanisme transisi IPv6 telah dirancang untuk memungkinkan komunikasi antara host IPv4 dan IPv6.
C. Kelebihan IPv6 dengan IPv4
Kelebihan IPv6 dibandingkan dengan IPv4 antara lain:
- Ruang alamat IPv6 yang lebih besar yaitu 128 bit.
- Pengalamatan multicast, yaitu pengiriman pesan ke beberapa alamat dalam satu group.
- Stateless address autoconfiguration (SLAAC), IPv6 dapat membuat alamat sendiri tanpa bantuan DHCPv6.
- Keamanan lebih bagus dengan adanya default sekuriti IPSec.
- Pengiriman paket yang lebih sederhana dan efisien.
- Dukungan mobilitas dengan adanya Mobile IPv6.
D. Paket Header IPv6
Paket IPv6 terdiri dari dua bagian yaitu: Paket Header dan Paket Payload.
Ukuran paket Header terdiri dari 40 oktet (320 bit) yang terdiri dari:
- versi, 4 bit.
- Traffic class, 8 bit.
- Label Flow, 20 bit.
- Panjang Payload, 16 bit.
- Header berikutnya, 8 bit.
- Batasan hop, 8 bit.
- alamat tujuan, 128 bit
- alamat asal, 128 bit
Ukuran panjang Payload adalah 16 bit dan bisa membawa maksimum 65535 oktet.
Referensi
ISO (International Organization for Standardization)
No comments:
Labels:
penjelasan
A. Pengertian
ISO atau Organisasi Internasional untuk Standardisasi adalah badan penetap standar internasional yang terdiri dari wakil-wakil dari badan standardisasi nasional setiap negara. Dikarenakan singkatan dari masing-masing bahasa berbeda (IOS dalam bahasa Inggris dan OIN dalam bahasa Perancis) maka para pendirinya menggunakan singkatan ISO, (diambil dari bahasa Yunani: isos) yang berarti sama (equal). Penggunaan ini dapat dilihat pada kata isometrik atau isonomi.
1. Standar kerja
Read More
ISO atau Organisasi Internasional untuk Standardisasi adalah badan penetap standar internasional yang terdiri dari wakil-wakil dari badan standardisasi nasional setiap negara. Dikarenakan singkatan dari masing-masing bahasa berbeda (IOS dalam bahasa Inggris dan OIN dalam bahasa Perancis) maka para pendirinya menggunakan singkatan ISO, (diambil dari bahasa Yunani: isos) yang berarti sama (equal). Penggunaan ini dapat dilihat pada kata isometrik atau isonomi.
Didirikan pada 23 Februari 1947, ISO menetapkan standar-standar industrial dan komersial dunia. ISO merupakan lembaga nirlaba internasional, pada awalnya dibentuk untuk membuat dan memperkenalkan standardisasi internasional untuk apa saja. Standar yang sudah kita kenal antara lain standar jenis film fotografi, ukuran kartu telepon, kartu ATM Bank, ukuran dan ketebalan kertas dan lainnya.
Dalam menetapkan suatu standar tersebut mereka mengundang wakil anggotanya dari 130 negara untuk duduk dalam Komite Teknis (TC), Sub Komite (SC) dan Kelompok Kerja (WG). Peserta ISO termasuk satu badan standar nasional dari setiap negara dan perusahaan-perusahaan besar.
B. Macam-macam ISO
- ISO 9001
ISO 9001 merupakan sistem manajemen mutu dan merupakan persyaratan sistem manajemen yang paling populer di dunia. ISO 9001 telah mengalami beberapa kali revisi dan revisi yang paling akhir adalah ISO 9001:2008. Salah satu ciri penerapan ISO 9001 adalah diterapkannya pendekatan proses. Pendekatan proses ini bertujuan untuk meningkatkan efektivitas sistem manajemen mutu. Pendekatan ini mensyaratkan organisasi untuk melakukan identifikasi, penerapan, pengelolaan dan melakukan peningkatan berkesinambung. - IS014001
Berbeda dengan standar ISO 9001 yang berkaitan dengan sistem manajemen mutu, maka ISO 14001 merupakan standar yang berisi persyaratan-persyaratan sistem manajemen lingkungan. Konsep yang dipakai dalam ISO 14001 pada prinsipnya sama dengan ISO 9001, yaitu perbaikan berkesinambungan hanya dalam ISO 14001 adalah dalam mengelola lingkungan. Perusahaan yang menerapkan ISO 14001 harus dapat melakukan identifikasi terhadap aspek dan dampak lingkungan yang diakibatkan oleh kegiatan atau operasi perusahaannya terhadap aspek lingkungan. Dalam hal ini bukan hanya pengelolaan terhadap limbah atau polusi, namun juga termasuk upaya-upaya kreatif untuk menghemat pemakaian energi, air dan bahan bakar. - ISO22000
Perusahaan makanan atau minuman dituntut untuk memperhatikan aspek kesehatan dan keselamatan pelanggannya, sehingga harus meningkatkan pengendalian kontrol internalnya terutama dalam proses produksi.
ISO 22000 merupakan suatu standar yang berisi persyaratan sistem manajemen keamanan pangan. Standar ini fokus terhadap pengendalian dalam sistem dan proses produksi produk makanan dan minuman. Setiap jenis produk baik makanan atau minuman harus dibuatkan rencana proses dan pengendaliannya. Pada dasarnya ISO 22000 tidaklah berbeda jauh dengan ISO 9001, hal yang membedakan terdapat dalam klausul 7: perencanaan dan realisasi produk dan klausul 8: validasi, verifikasi dan perbaikan sistem. - ISO/TS16949
Saya yakin Anda telah mengenal jenis-jenis kendaraan bermotor beroda dua atau empat dengan merek-merek terkenal. Kendaraan bermotor tersebut diproduksi oleh perusahaan-perusahaan otomotif yang saat ini berkembang pesat di Indonesia. Dalam upaya menjaga “image” mereknya dimata pelanggan, perusahaan otomotif tersebut harus menjaga mutu produknya.
Upaya perusahaan otomotif dalam menjaga mutu produk salah satunya dengan menerapkan ISO/TS 16949. Pada dasarnya ISO/TS 16949 merupakan Technical Specification yang dikeluarkan oleh ISO sebagai sistem manajemen mutu untuk industri otomotif. Sebagaimana jenis-jenis standar yang dikeluarkan oleh The International Organization for Standardization, ISO/TS 16949 mempunyai konsep perbaikan berkesinambungan, pengendalian terhadap rantai pasok, tindakan perbaikan dan pencegahan. - ISO/IEC27001ISO / IEC 27001: 2005 , bagian dari standar standar ISO / IEC 27000 yang berkembang , adalah standar sistem manajemen keamanan informasi (ISMS) yang diterbitkan pada bulan Oktober 2005 oleh International Organization for Standardization (ISO) dan International Electrotechnical Commission (IEC) . Nama lengkapnya adalah ISO / IEC 27001: 2005 - Teknologi informasi - Teknik keamanan - Sistem manajemen keamanan informasi - Persyaratan . Itu digantikan, pada tahun 2013, oleh ISO / IEC 27001: 2013 .ISO / IEC 27001 secara formal menentukan sistem manajemen yang dimaksudkan untuk membawa keamanan informasi di bawah kontrol manajemen eksplisit. Menjadi spesifikasi formal berarti mengamanatkan persyaratan khusus.
dan masih banyak lagi.. disini kita akan bahas ISO 27001
C. ISO 27001
1. Standar kerja
Sebagian besar organisasi memiliki sejumlah kontrol keamanan informasi . Namun, tanpa sistem manajemen keamanan informasi (ISMS), kontrol cenderung agak tidak terorganisir dan terputus-putus, yang telah sering diterapkan sebagai solusi titik untuk situasi tertentu atau hanya sebagai masalah konvensi. Kontrol keamanan dalam operasi biasanya menangani aspek-aspek tertentu dari TI atau keamanan data secara khusus; Meninggalkan aset informasi non-TI (seperti dokumen dan pengetahuan kepemilikan) yang kurang dilindungi secara keseluruhan. Bahkan,
ISO / IEC 27001 mensyaratkan bahwa manajemen:
- Secara sistematis memeriksa risiko keamanan informasi organisasi, dengan mempertimbangkan ancaman, kerentanan, dan dampak;
- Merancang dan menerapkan seperangkat kontrol keamanan informasi yang koheren dan komprehensif dan / atau bentuk perlakuan risiko lainnya (seperti penghindaran risiko atau transfer risiko) untuk mengatasi risiko yang dianggap tidak dapat diterima; dan
- Mengadopsi proses manajemen menyeluruh untuk memastikan bahwa kontrol keamanan informasi terus memenuhi kebutuhan keamanan informasi organisasi secara berkelanjutan.
Kontrol keamanan teknis seperti antivirus dan firewall biasanya tidak diaudit dalam audit sertifikasi ISO / IEC 27001: organisasi pada dasarnya dianggap telah mengadopsi semua kontrol keamanan informasi yang diperlukan karena keseluruhan ISMS telah ada dan dianggap memadai dengan memenuhi persyaratan ISO / IEC 27001.
Manajemen menentukan ruang lingkup ISMS untuk tujuan sertifikasi dan dapat membatasinya pada, misalnya, satu unit bisnis atau lokasi. Sertifikat ISO / IEC 27001 tidak berarti sisa organisasi, di luar area scoped, memiliki pendekatan yang memadai terhadap manajemen keamanan informasi.
Standar lain dalam standar standar ISO / IEC 27000 memberikan panduan tambahan mengenai aspek-aspek tertentu dalam merancang, menerapkan dan mengoperasikan ISMS, misalnya mengenai manajemen risiko keamanan informasi ( ISO / IEC 27005 ).
2. Sejarah
BS 7799 adalah standar awalnya diterbitkan oleh BSI Group pada tahun 1995. Ini ditulis oleh Kerajaan Pemerintah Inggris Departemen Perdagangan dan Industri (DTI), dan terdiri dari beberapa bagian.
Bagian pertama, berisi praktik terbaik untuk manajemen keamanan informasi, direvisi pada tahun 1998; Setelah diskusi panjang di badan standar dunia, akhirnya diadopsi oleh ISO sebagai ISO / IEC 17799, "Teknologi Informasi - Kode Praktik untuk manajemen keamanan informasi." Pada tahun 2000. ISO / IEC 17799 kemudian direvisi pada bulan Juni 2005 dan akhirnya dimasukkan dalam rangkaian standar ISO 27000 sebagai ISO / IEC 27002 pada bulan Juli 2007.
Bagian kedua dari BS7799 pertama kali diterbitkan oleh BSI pada tahun 1999, yang dikenal sebagai BS 7799 Bagian 2, berjudul "Sistem Manajemen Keamanan Informasi - Spesifikasi dengan panduan untuk digunakan." BS 7799-2 berfokus pada bagaimana menerapkan sistem manajemen keamanan informasi (ISMS), mengacu pada struktur manajemen keamanan informasi dan kontrol yang diidentifikasi dalam BS 7799-2. Ini kemudian menjadi ISO / IEC 27001: 2005. BS 7799 Bagian 2 diadopsi oleh ISO sebagai ISO / IEC 27001 pada bulan November 2005.
BS 7799 Bagian 3 diterbitkan pada tahun 2005, meliputi analisis dan manajemen risiko. Ini sesuai dengan ISO / IEC 27001: 2005.
Pada tahun 2013, ISO / IEC 27001: 2013 diterbitkan; Itu menggantikan ISO / IEC 27001: 2005.
3. Siklus PDCA
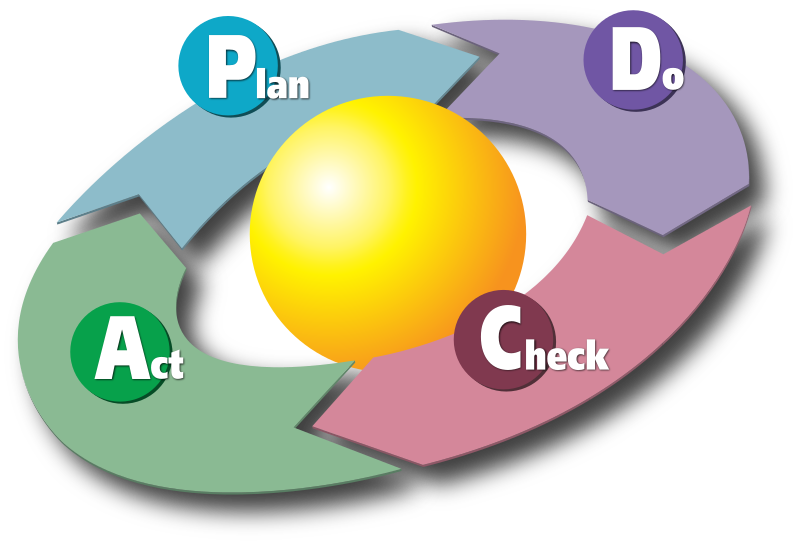
Versi tahun 2002 dari BS 7799-2 memperkenalkan siklus Plan-Do-Check-Act (PDR) (Siklus Deming ), menyelaraskannya dengan standar kualitas seperti ISO 9000. 27001: 2005 menerapkan semua proses ISMS ini.
- Merencanakan (membangun ISMS)
- Menetapkan kebijakan, tujuan, proses dan prosedur ISMS yang terkait dengan manajemen risiko dan peningkatan keamanan informasi untuk memberikan hasil sesuai dengan kebijakan dan sasaran global organisasi.
- Apakah (penerapan dan cara kerja ISMS)
- Melaksanakan dan memanfaatkan kebijakan, pengendalian, proses dan prosedur ISMS.
- Periksa (monitoring dan review ISMS)
- Menilai dan, jika ada, mengukur kinerja proses terhadap kebijakan, tujuan dan pengalaman praktis dan melaporkan hasilnya kepada manajemen untuk ditinjau.
- Bertindak (update dan perbaikan ISMS)
- Melakukan tindakan korektif dan preventif, berdasarkan hasil audit internal dan tinjauan manajemen ISMS, atau informasi terkait lainnya untuk terus memperbaiki sistem tersebut.
ISO 27001: 2013 tidak begitu menekankan siklus ini.
Workshop Bersama Samsul Ma'arif (Pengenalan Git)
No comments:
Labels:
penjelasan
Dalam workshop kali ini kami mendapat materi tentang Git
 A. Pengertian
Git adalah Version Control System (VCS) untuk melacak perubahan pada file komputer dan mengkoordinasikan pekerjaan pada file-file di antara banyak orang. Hal ini terutama digunakan untuk manajemen kode sumber dalam pengembangan perangkat lunak , namun dapat digunakan untuk melacak perubahan dalam sekumpulan file. Sebagai sistem kontrol revisi terdistribusi, ini ditujukan untuk kecepatan, integritas data, dan dukungan untuk alur kerja terdistribusi dan non linier.
VCS sendiri adalah Version control system adalah sebuah sistem yang mencatat setiap perubahan terhadap sebuah berkas atau kumpulan berkas sehingga pada suatu saat anda dapat kembali kepada salah satu versi dari berkas tersebut.
Terpusat vs Terdistribusi

Version Control Terpusat
Sistem seperti ini memiliki beberapa kelebihan, terutama jika
dibandingkan dengan VCS lokal. Misalnya, setiap orang pada tingkat
tertentu mengetahui apa yang orang lain lakukan pada proyek.
Administrator memiliki kendali yang mantap atas siapa yang dapat
melakukan apa; dan adalah jauh lebih mudah untuk mengelola sebuah CVCS
dibandingkan menangani database lokal pada setiap client.
Walau demikian, sistem dengan tatanan seperti ini memiliki kelemahan serius. Kelemahan nyata yang direpresesntasikan oleh sistem dengan server terpusat. Jika server mati untuk beberapa jam, maka tidak ada seorangpun yang bisa berkolaborasi atau menyimpan perubahan terhadap apa yang mereka telah kerjakan.
Jika harddisk yang menyimpan basisdata mengalami kerusakan, dan salinan yang beran belum tersimpan, anda akan kehilangan setiap perubahan dari proyek kecuali snapshot yang dimiliki oleh setiap kolaborator pada komputernya masing-masing. VCS lokal juga mengalami nasib yang sama jika anda menyimpan seluruh history perubahan proyek pada satu tempat, anda mempunyai resiko kehilangan semuanya.
Version Control Terdistribusi

B. Sejarah
Perkembangan Git dimulai pada bulan April 2005, setelah banyak pengembang kernel Linux melepaskan akses ke BitKeeper , sistem manajemen source control management (SCM) yang sebelumnya mereka gunakan untuk mempertahankan proyek tersebut. Pemegang hak BitKeeper, Larry McVoy , telah menarik kembali penggunaan produk secara gratis setelah mengklaim bahwa Andrew Tridgell telah merekayasa ulang protokol BitKeeper.
hubungan antara komunitas pengembang Kernel Linux dan perusahaan komersil pembuat BitKeeper menjadi kurang baik, membuat status free-of-charge dicabut. Ini membuat komunitas pengembang Linux (dan terutama Linus Torvalds, pembuat Linux) akhirnya mengembangkan sendiri peralatan berdasarkan beberapa halyang dipelajari saat menggunakan BitKeeper. Beberapa tujuan sistem baru tersebut dibuat antara lain :

Read More

Git adalah Version Control System (VCS) untuk melacak perubahan pada file komputer dan mengkoordinasikan pekerjaan pada file-file di antara banyak orang. Hal ini terutama digunakan untuk manajemen kode sumber dalam pengembangan perangkat lunak , namun dapat digunakan untuk melacak perubahan dalam sekumpulan file. Sebagai sistem kontrol revisi terdistribusi, ini ditujukan untuk kecepatan, integritas data, dan dukungan untuk alur kerja terdistribusi dan non linier.
VCS sendiri adalah Version control system adalah sebuah sistem yang mencatat setiap perubahan terhadap sebuah berkas atau kumpulan berkas sehingga pada suatu saat anda dapat kembali kepada salah satu versi dari berkas tersebut.
Terpusat vs Terdistribusi
Banyak orang mungkin melakukan pengontrolan versi dengan menyalin
berkas-berkas pada direktori yang berbeda. Cara ini sangat sederhana,
namun cenderung rentan terhadap kesalahan. Oleh karena itulah sistem
database versi diciptakan.
Version Control Local
Kelemahan dari sistem ini adalah pengembang perlu melakukan kolaborasi
dengan pengembang pada sistem lainnya. Untuk mengatasi permasalahan ini
maka dibangunlah Centralized Version Control System (CVCSs).
Walau demikian, sistem dengan tatanan seperti ini memiliki kelemahan serius. Kelemahan nyata yang direpresesntasikan oleh sistem dengan server terpusat. Jika server mati untuk beberapa jam, maka tidak ada seorangpun yang bisa berkolaborasi atau menyimpan perubahan terhadap apa yang mereka telah kerjakan.
Jika harddisk yang menyimpan basisdata mengalami kerusakan, dan salinan yang beran belum tersimpan, anda akan kehilangan setiap perubahan dari proyek kecuali snapshot yang dimiliki oleh setiap kolaborator pada komputernya masing-masing. VCS lokal juga mengalami nasib yang sama jika anda menyimpan seluruh history perubahan proyek pada satu tempat, anda mempunyai resiko kehilangan semuanya.
Lain halnya dengan DVCS (Distributed Version Control System) seperti
Git, Mercurial, Bazaar atau Darcs. Klien tidak hanya melakukan checkout
untuk snapshot terakhir setiap berkas, namun klien memiliki salinan
penuh dari repositori tersebut.
Jadi, jika server mati, dan sistem berkolaborasi melalui server
tersebut, maka klien manapun dapat mengirimkan salinan repositori
tersebut kembali ke server. Setiap checkout pada DVCS merupakan sebuah
backup dari keseluruhan data.
Perkembangan Git dimulai pada bulan April 2005, setelah banyak pengembang kernel Linux melepaskan akses ke BitKeeper , sistem manajemen source control management (SCM) yang sebelumnya mereka gunakan untuk mempertahankan proyek tersebut. Pemegang hak BitKeeper, Larry McVoy , telah menarik kembali penggunaan produk secara gratis setelah mengklaim bahwa Andrew Tridgell telah merekayasa ulang protokol BitKeeper.
hubungan antara komunitas pengembang Kernel Linux dan perusahaan komersil pembuat BitKeeper menjadi kurang baik, membuat status free-of-charge dicabut. Ini membuat komunitas pengembang Linux (dan terutama Linus Torvalds, pembuat Linux) akhirnya mengembangkan sendiri peralatan berdasarkan beberapa halyang dipelajari saat menggunakan BitKeeper. Beberapa tujuan sistem baru tersebut dibuat antara lain :
- Kecepatan
- Desain sederhana
- Dukungan penuh untuk pengembangan non-linear (ribuan cabang secara paralel)
- Terdistribusi secara penuh
- Dapat menangani proyek skala besar seperti Kernel Linux secara efisien (kecepatan dan ukuran data)
- Buat repositori
- Salin revisi
- Ubah, tambah, hapus
- Kirim perubahan ke repositori
Workshop Bersama Mas Mario Gulo (Pengenalan Docker)
No comments:
Labels:
Kegiatan,
penjelasan,
server,
Virtualization
Docker merupakan project open source yang menyediakan platform terbuka dalam bentuk teknologi virtualisasi berbasis container, ditunjukkan bagi para developer maupun sysadmin untuk dapat membangun, membundel dan menjalankan aplikasi dimanapun dalam satu container yang ringan. Mirip seperti Virtual Machine (VM) namu lebih ringan karena Docker tidak membawa keseluruhan sistem operasi, melainkan berbagi sistem dengan host induknya.
Docker mempunyai Tagline”Buid, Ship and Run Any App, Anywhere” yang kira-kira artinya kita bisa membuat, mendistribusikan dan menjalankan aplikasi pada berbagai platform. Docker menyatukan perangkat lunak dalam file system lengkap berisi semua yang diperlukan untuk menjalankannya: source code, paket sistem untuk runtime, perngkat sistem, sistem pustaka software – apa pun yang dapat di install pada Server.
Hal ini menjamin bahwa perangkat lunak akan selalu berjalan sama, tidak tergantung pada lingkungannya. Sebagai Contoh, Jika aplikasi sudah berjalan dengan baik pada Docker berbasis Linux SUSE, sistem yang sama akan berjalan dengan baik pula pada docker berbasis linux ubuntu, linux red hat, CentOs maupun lainnya. Pada perkembangan terkini, Docker bahkan bisa dijalankan diatas sistem windows maupun MacOS.
B. Sejarah
Solomon Hykes memulai Docker di Prancis sebagai proyek internal di dotCloud , perusahaan platform-as-a-service , dengan kontribusi awal oleh insinyur dotCloud lainnya termasuk Andrea Luzzardi dan Francois-Xavier Bourlet. Jeff Lindsay juga terlibat sebagai kolaborator independen. Docker mewakili evolusi teknologi milik dotCloud, yang dibangun di atas proyek sumber terbuka sebelumnyaseperti Cloudlets .
Docker dirilis sebagai open source pada bulan Maret 2013. Pada tanggal 13 Maret 2014, dengan diluncurkannya versi 0.9, Docker menjatuhkan LXC sebagai lingkungan eksekusi default dan menggantinya dengan library libcontainernya sendiri yang ditulis dalam bahasa pemrograman Go . Pada tanggal 24 Oktober 2015 , proyek ini memiliki lebih dari 25.600 bintang GitHub (menjadikannya proyek GitHub terbagi ke-20), lebih dari 6.800 garpu, dan hampir 1.100 kontributor.
Analisis Mei 2016 menunjukkan organisasi berikut sebagai kontributor utama Docker: Tim Docker, Cisco , Google , Huawei , IBM , Microsoft , dan Red Hat .
Analisis profil LinkedIn di LinkedIn pada bulan Januari 2017 menunjukkan kehadiran Docker tumbuh sebesar 160% pada tahun 2016.
Pada bulan April 2014, terungkap bahwa lengan investasi CIA In-Q-Tel adalah investor besar di Docker. Docker belum menanggapi pertanyaan tentang sifat investasi dan jika ada pemalsuan terhadap produk akhir yang diminta oleh agen mata-mata dan jika demikian, permintaan apa yang terpenuhi.
C.Komponen Docker
Docker memiliki banyak komponen, setiap komponen itu saling membutuhkan satu sama lain, berikut adalah komponen pembentukan docker:
- Docker Image
Docker image merupakan template yang bersifat read-only. Contohnya sebuah aplikasi image yang berisi sistem operasi ubuntu dengan Apache dan aplikasi web yang telah kita install. Image ini yang digunakan untuk menjalankan Container. - Docker Container
Docker container merupakan sebuah image bersifat read-write yang berjalan di atas image, Docker menggunakan union-file sistem sebagai back end file sistem containernya, dimana setiap perubahan yang disimpan pada container akan menyebabkan terbentuknya layer baru di atas base image. - Docker Registry
Docker registry merupakan repository distribusi kumpulan docker image yang terpusat baik bersifat public ataupun private repository. Registry public Docker disebut dengan Docker Hub. Disini kita bisa menyimpan docker image yang kita miliki alias push image maupun menggunakan image yang sudah ada alias pull image. - Docker File
Dokcer file merupakan sebuah skrip otomasi (builder) yang membangun sebuah image. Sebuah Docker file merupakan text atau skrip yang berisi semua perintah yang biasanya kita lakukan manual untuk membangun sebuah image. - Repository
Docker menggunakan kata ini mirip dengan yang digunakan pada Github dan source control system lainnya, namun jenis yang berbeda. Repository berupa ID untuk setiap image yang disimpan dalam registry. Ketika kita menjalankan perintah docker commit makan image itu akan kita beri nama dengan format namafile/nama_image. - Docker Index
Docker index terkait dengan Docker Hub Registry, meski keduanya memiliki fungsi yang berlainan. Index mengatur user account, permission, search, tagging dan hal lain yang tersimpan oada web interface public. Ketika kita melakukan eksekusi perintah docker run untuk menjalankan suatu docker image, hail itu digunakan untuk mencari data pada index bukan registry.
IPPBX Briker?
No comments:
Labels:
penjelasan

A. Pengertian
Briker Open Source IPPBX adalah proyek Perangkat Lunak Bebas dan Open Source untuk membangun Distribusi Linux yang menyediakan layanan terkait telekomunikasi seperti PBX atau IP PBX, dan fitur telephony lainnya
IP PBX adalah perangkat switching komunikasi telepon dan data berbasis teknologi Internet Protocol (IP) yang mengendalikan ekstension telepon analog (TDM) maupun ekstension IP Phone.
B. Sejarah Briker
Briker ini mulai dikembangkan sekitar pertengahan tahun 2008. Pengembangannya tidak memakan waktu yang terlalu lama. Tidak sampai setengah tahun, Distro (distribusi) Linux telahmenyebar dan dimanfaatkan banyak orang. Pengembangan dan penyebarannya itu sendiri juga tidak terlepas dari peran tokoh teknologi ifnormasi lain seperti Onno W.Purbo dan tim dari PT Infotech Media Nusantara.
Nama Briker dipilih tak terlepas dari fungsinya, yang mirip “brik brik brik”. Jadi namanya disesuaikan dan berhubungan dengan telepon atau interkom yang pernah tenar di tahun 1980-an. Akhirnya, Briker adalah nama yang dipilih untuk VoIP berbasis opensource ini.
C. Fungsi
Fungsi utama Briker IPPBX adalah menyediakan voip server yang instan. Jika dipasang pada PC yang sudah ready dengan telephony card khusus maka PC itu bisa difungsikan layaknya PBX dengan segudang fitur yang umumnya ditemui pada produk2 komersial.
Create VM in Proxmox
No comments:
Labels:
penjelasan,
tutorial
 A.Pengertian
Proxmox Virtual Environment, atau Proxmox VE, adalah sebuah lingkungan virtualisasi server open-source. Ini adalah distribusi Linux berbasis Debian dengan RHEL kernel dimodifikasi dan memungkinkan penyebaran dan pengelolaan mesin virtual dan containers.Proxmox VE termasuk konsol Web dan alat baris perintah, dan menyediakan API REST untuk alat pihak ketiga. Dua jenis virtualisasi yang didukung: kontainer berbasis dengan LXC (mulai dari versi 4.0 menggantikan OpenVZ digunakan dalam versi hingga 3,4, termasuk), dan virtualisasi penuh dengan KVM. Muncul dengan installer telanjang-logam dan termasuk antarmuka manajemen berbasis Web.
Proxmox VE dilisensikan di bawah GNU General Public Affero, versi 3.
Nama Proxmox sendiri tidak memiliki arti, dan terpilih karena nama domain yang tersedia.
VM (virtual machine) dalam ilmu komputer adalah implementasi perangkat lunak dari sebuah mesin komputer yang dapat menjalankan program sama seperti layaknya sebuah komputer asli.
B. Latar belakang
kita membuat VM di proxmox sebelum menginstall karena VM sebagai tempat bagi debian server nantinya
C. Tujuan
sebelum menginstall debian server harus membuat VM
D. Waktu yang di perlukan
5 menit
E. Alat dan Bahan
1. PC server yang sudah terinstall Proxmox VE
2. Laptop Untuk meremote
3. Jaringan Vlan
F. Tahap Pelaksanaan
1. Remote Proxmox memalui web Browser
https://192.168.10.2:8006 (sesuia ip di proxmox)

2. Klik Create VM

3. Isikan VM id dan nama
VM id : 1045
nama : Endri

4. Pilih OS 4.X/3.X/2.6 kernel

5. lalu pilih iso file debiannya

6. Atur harddisk sesuai kapasitas yang di butuhkan
disini total hardisk di server saya 500Gb dan di bagi untuk 3 VM jadi di sini saya menisikan 150

7. untuk CPU biarkan saja


8. memory tolal komputer server saya 8192mb
dan di bagi jadi 3 VM saya isikan 2048mb

9. untuk network disini saya ini 1045

10. setelah selesai langsung finish saja

G. kesimpulan
kita bisa menginstall debian server setelah membuat VM
H. Reverensi
Subscribe to:
Posts (Atom)


